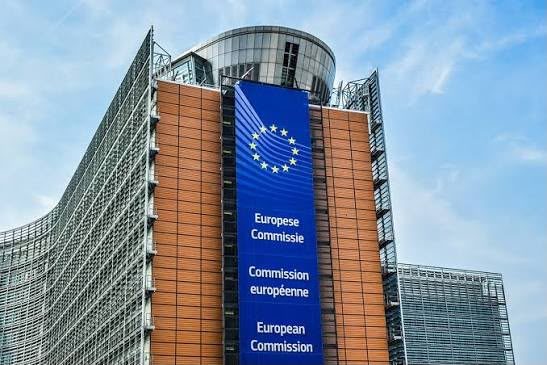
Los sistemas internos de la Comisión Europea fueron blanco de un ataque informático que utilizó una herramienta de inteligencia artificial (IA). Los especialistas están analizando si la intrusión, que dejó fuera de servicio la plataforma interna de la institución durante varios días, pudo también comprometer información confidencial de miles de trabajadores europeos. El incidente fue detectado el 22 de octubre, pero se informó al público hasta este jueves.
Un representante del Ejecutivo comunitario indicó que la investigación continúa abierta y que se están aplicando las medidas correspondientes según los hallazgos. Por ahora, no se ha hallado indicio de que haya habido una filtración que involucre a todo el personal de la Comisión. Las autoridades de Bruselas no han señalado a ningún grupo concreto como responsable ni han precisado si el ataque permanece activo.
Empleo de la herramienta Artex en el ataque cibernético
Los responsables del ataque usaron una tecnología de inteligencia artificial llamada Artex, que está diseñada originalmente para reproducir ataques autorizados y detectar vulnerabilidades. Sin embargo, tanto actores estatales como organizaciones criminales la han estado empleando para automatizar sus ofensivas, logrando acceder a sistemas con privilegios en tiempos muy reducidos. La semana pasada, el FBI emitió una alerta pública alertando sobre Artex, al señalar que ha sido usada para acelerar intrusiones significativamente más rápido que las que puede lograr una persona.
De acuerdo con un reporte del FBI, desde agosto varios grupos han utilizado Artex para atacar entidades a nivel global, afectando sectores como finanzas, administraciones públicas, tecnología, defensa, fabricación de semiconductores, energía, salud, industria, telecomunicaciones y despachos jurídicos. En algunos casos, lograron acceso con privilegios en menos de tres horas.
Consecuencias del ciberataque en la Comisión Europea
Este ataque provocó que la plataforma interna de la Comisión Europea quedara fuera de servicio. Dicha plataforma es empleada por empleados y funcionarios para trámites como bajas por enfermedad, vacaciones, gestiones administrativas y consulta de hojas de salario. Varios trabajadores, que prefirieron mantener el anonimato, expresaron inquietudes ante la posible exposición de sus datos personales.
El incidente se presenta en un contexto de una serie de ataques híbridos dirigidos a organismos públicos y privados en Europa. Durante octubre y noviembre, supermercados en Francia, Bélgica y otros países europeos sufrieron ataques a sus sistemas de refrigeración, ocasionando pérdidas importantes. Además, se reportaron ataques al banco nacional de sangre de Francia y amenazas de bomba que afectaron aviones y centros escolares en varios países del continente.
Francia ha señalado a Irán como responsable de los ataques contra los supermercados, aunque no se ha identificado un único autor común en todos estos hechos híbridos. Estos ataques ocurren en un momento marcado por tensiones políticas y económicas en Europa, con desafíos en las relaciones con Estados Unidos, China y la permanente amenaza de Rusia.
