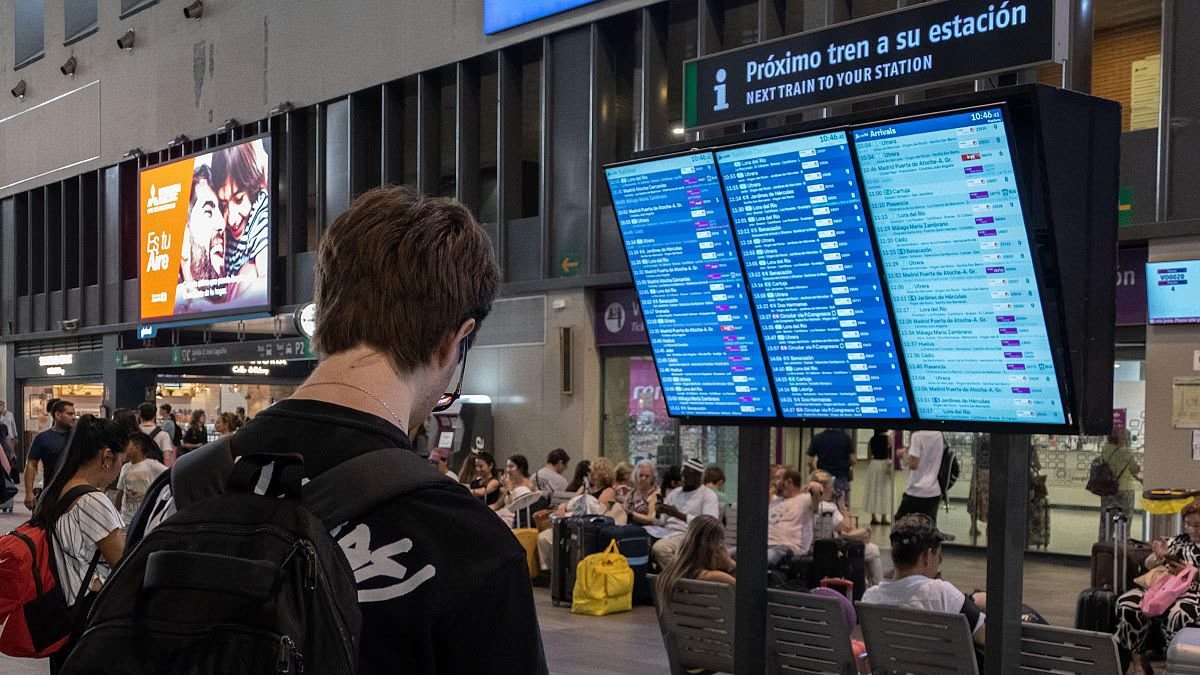
El ataque cibernético que afectó la información de los clientes de Renfe y Adif en septiembre cuenta ya con un detenido. Renfe ha informado que en octubre la Guardia Civil arrestó al sospechoso de la brecha en la seguridad informática. El incidente, que incluyó el uso de inteligencia artificial, se extendió por varios días y supuso la obtención de cerca de 500 Gigabytes de datos.
Renfe ha comunicado a los usuarios que la intervención policial impidió que el arrestado empleara o difundiera la información sustraída. La intrusión se detectó el 24 de septiembre de 2026 y comprometió sistemas corporativos vinculados a la venta de billetes. La empresa activó sus planes de respuesta, restringió el acceso detectado y fortaleció la protección de los sistemas comprometidos.
Información afectada por el ciberataque
El ataque puso en riesgo datos personales de los usuarios de Renfe y Adif. Entre la información vulnerada se encuentran datos identificativos, números de DNI o NIE, así como detalles sobre la compra de billetes y los viajes realizados. Además, podrían haberse comprometido credenciales de acceso, incluidas contraseñas cifradas.
Renfe indica que no tiene evidencia de un uso fraudulento de los datos, aunque tampoco descarta que terceros intenten explotar la información para llevar a cabo fraudes. Los ciberdelincuentes podrían enviar comunicaciones por correo electrónico, SMS o llamadas simulando ser Renfe para obtener credenciales o datos bancarios de los usuarios.
Acciones de protección y recomendaciones
Renfe ha implementado medidas técnicas y organizativas para mejorar la seguridad de sus sistemas y disminuir la posibilidad de nuevos ataques. Se ha realizado una investigación forense para establecer el alcance y origen del incidente, aumentado la vigilancia de los sistemas afectados y solicitando a proveedores externos la conservación de las evidencias.
La empresa recomienda a sus clientes modificar sus contraseñas a la mayor brevedad y evitar facilitar información sensible por correos, mensajes o teléfono. También aconseja confirmar la autenticidad de cualquier comunicación presuntamente enviada por Renfe mediante sus canales oficiales. Para más detalles, los usuarios pueden ponerse en contacto con el Delegado de Protección de Datos a través de dpdviajeros@renfe.es.
